Securifyの製品情報(特徴・導入事例)

time
Securify(セキュリファイ)は、攻撃者視点で「見えない脅威」を可視化する国産の統合セキュリティプラットフォームです。脆弱性診断・クラウド監視・資産管理をひとつの画面で完結でき、セキュリティ対策の自動化・内製化を支援します。

━━━━━━━━━━━━━━━━━━━━━━━━━
■ こんな課題をお持ちの方へ
━━━━━━━━━━━━━━━━━━━━━━━━━
・診断・監視・資産管理でツールが分散し、運用が煩雑になっている
・脆弱性は検出できるが、どれから対応すべきか判断できない
・外部委託に頼らず、社内でセキュリティ対策を回せる体制をつくりたい

━━━━━━━━━━━━━━━━━━━━━━
■ 提供範囲
━━━━━━━━━━━━━━━━━━━━━━
● Webアプリケーション診断(DAST)
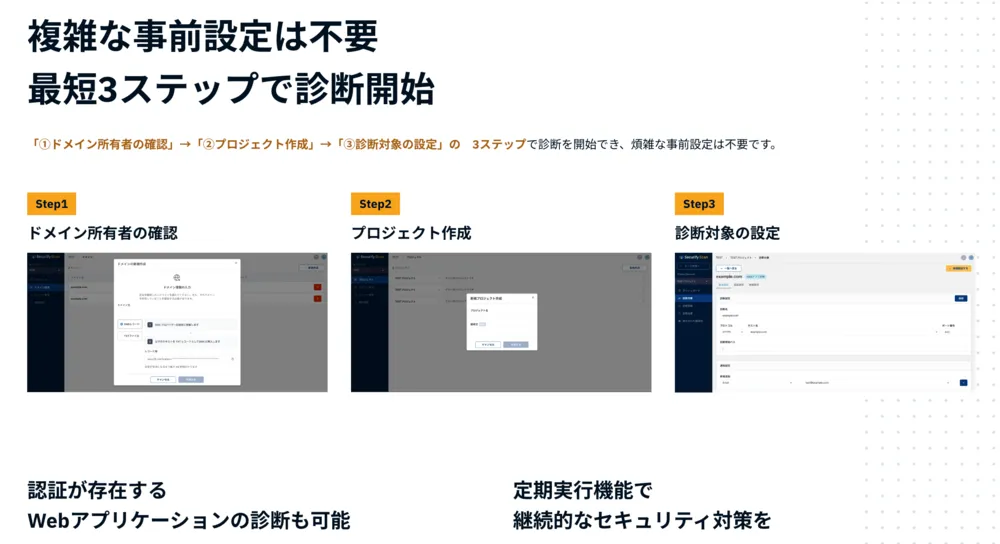
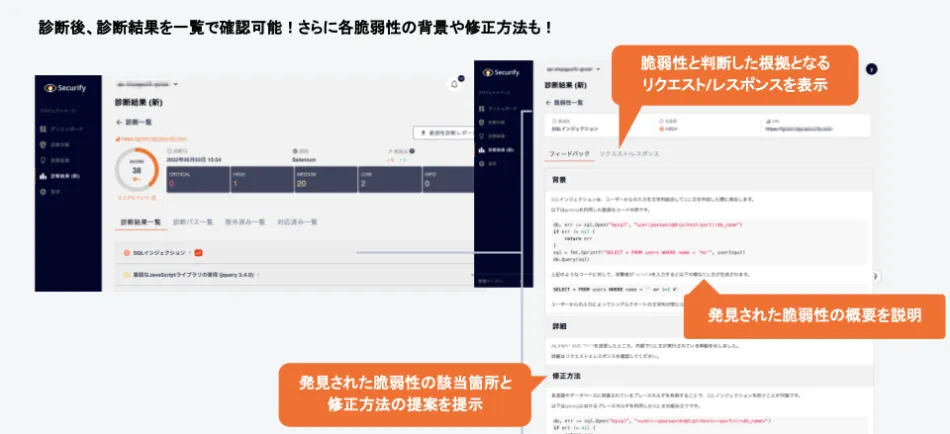
└ URLを登録するだけで診断を実行。4,000項目以上の疑似攻撃に対応し、日本語レポートで修正方法を提示します。
● ASM|外部公開資産管理
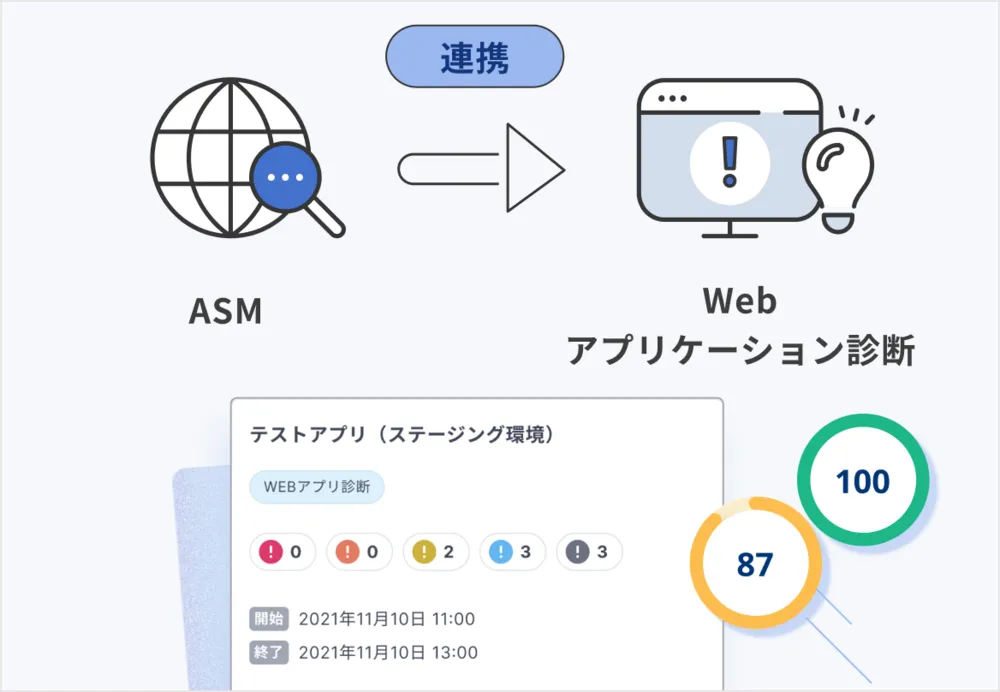
└ 自社のドメイン・IP・クラウド環境を自動検出し、把握できていない公開資産とそのリスクを可視化します。
● CSPM|クラウド設定監視
└ AWS/Azure/GCPにマルチ対応。設定ミスや過剰権限を自動検知し、日本語の改善ナビゲート記事で対処まで導きます。
● SBOM
└ OSSやライブラリの脆弱性・ライセンス情報を自動管理し、稼働中サーバーとの突合で影響範囲を即座に特定できます。
● エージェント診断(内部ネットワーク診断)
└ イントラネット内の機器をスキャンし、内部からの脅威を検出。オンプレミス環境に対応します。
● WordPress診断
└ 普及率の高いオープンソースCMSであるWordPressの設定を評価し、攻撃の糸口となりうる箇所を特定します。
● 統合リスク評価
└各診断の結果を単一ダッシュボードで一元管理。公開状況や資産の重要性を加味して自動スコアリングし、AIが修復手順を提示します。

━━━━━━━━━━━━━━━━━━━━━━
■ Securifyが選ばれる理由
━━━━━━━━━━━━━━━━━━━━━━
・【最短1営業日で導入】:ノーコードでの診断対象設定のみ。初期費用・作業費用はかからずスモールスタートが可能です。
・【誰でも扱える直感的なUI】:非エンジニアの方でも運用できるシンプルな操作性です。
・【クラウドもオンプレもカバー】:マルチクラウドと社内ネットワークの両方を監視できます。
・【国産SaaSならではの安心感】:NTTデータ・SCSKから資本業務提携を受けた株式会社スリーシェイクがフルスクラッチで開発。専任担当者が導入後も伴走支援します。

━━━━━━━━━━━━━━━━━━━━━━
■ 導入実績と評価
━━━━━━━━━━━━━━━━━━━━━━
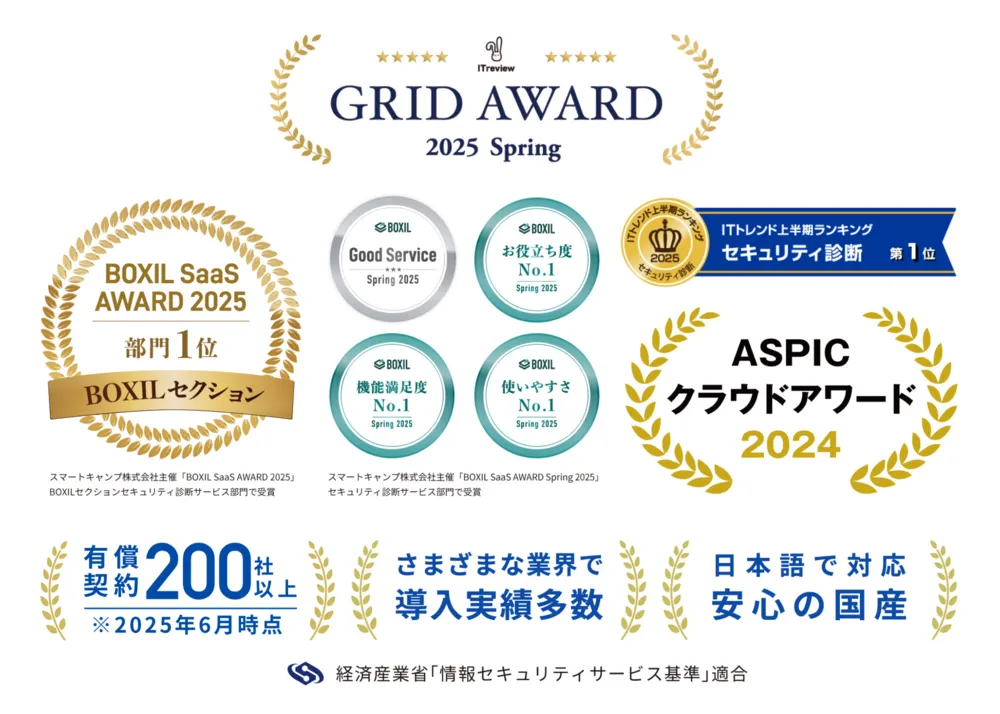
・有償契約企業300社以上
・経済産業省「情報セキュリティサービス基準」適合
・ITreview含む各プラットフォームによる表彰実績多数

Securifyの画像・関連イメージ

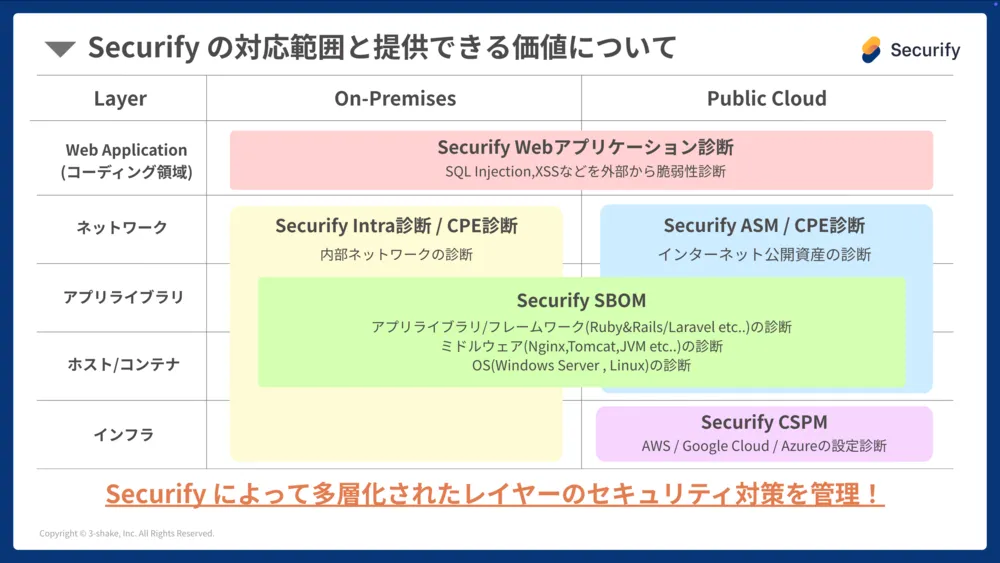
Securifyの対応範囲と提供できる価値
Securifyが選ばれる理由
圧倒的なスピード感!手厚いサポート体制で脆弱性診断まで最短2営業日も可
初心者でも分かりやすい操作感×明確な診断結果=継続的なセキュリティ改善
ドメインやグローバルIPだけでなくクラウドリソースまで確認できるASM
継続的なツール診断と定期的な手動診断のハイブリッドセキュリティもお任せ

Securifyの運営担当からのメッセージ

Securifyチーム

株式会社スリーシェイク

Securifyは、スタートアップから大企業、官公庁、教育機関まで幅広い組織のセキュリティ運用を支援してきました。規模も体制も異なる中で共通しているのは、限られた人数で守らなければならないという現実です。だからこそ、専門知識がなくても使えること、小さく始められることを大切にしています。日本のセキュリティ環境の向上に貢献できるよう、これからもサービスの拡充に努めてまいります。

ITreviewによるSecurify紹介

Securifyとは、株式会社スリーシェイクが提供している脆弱性診断ツール/サービス、脆弱性管理ツール、外部攻撃対象領域管理ツール(EASM)、CSPM、脆弱性優先順位付けツール(VPT)、ペネトレーションテストツール、CAASM(サイバー資産攻撃対象領域管理)、SAST/DAST、ソフトウェア構成分析ツール(SCA)、コンテナスキャンツール、ASPM製品。ITreviewでのユーザー満足度評価は4.2となっており、レビューの投稿数は63件となっています。

SecurifyのITreview最新受賞実績

※Grid Awardの受賞実績は「総合部門」での受賞結果のみ表示しています

Securifyの満足度、評価について

SecurifyのITreviewユーザーの満足度は現在4.2となっており、同じ脆弱性診断ツール/サービスのカテゴリーに所属する製品では4位、脆弱性管理ツールのカテゴリーに所属する製品では3位、外部攻撃対象領域管理ツール(EASM)のカテゴリーに所属する製品では1位、CSPMのカテゴリーに所属する製品では3位、脆弱性優先順位付けツール(VPT)のカテゴリーに所属する製品では1位、ペネトレーションテストツールのカテゴリーに所属する製品では2位、CAASM(サイバー資産攻撃対象領域管理)のカテゴリーに所属する製品では1位、SAST/DASTのカテゴリーに所属する製品では2位、ソフトウェア構成分析ツール(SCA)のカテゴリーに所属する製品では1位、コンテナスキャンツールのカテゴリーに所属する製品では2位、ASPMのカテゴリーに所属する製品では1位、となっています。

バッジ 満足度 大企業 中堅企業 中小企業
image 4.2 4.2 4.0 4.5
レーダーチャート 価格 使いやすさ サポート品質 導入のしやすさ 機能への満足度 管理のしやすさ
4.1 4.2 4.4 4.4 4.0 4.2

※ 2026年09月14日時点の集計結果です

Securifyの機能一覧

Securifyは、脆弱性診断ツール/サービスの製品として、以下の機能を搭載しています。

  • ネットワークマッピング

    エンドポイント、サーバ、モバイルデバイスなどのネットワーク資産を整理して示し、ネットワークのコンポーネント全体を把握できるようにする

  • Web検査

    Webアプリケーションの可用性/稼働率などの観点からセキュリティを評価する

  • コンプライアンス監視

    データの品質を監視し、違反または誤用などについて警告する

  • リスク分析

    セキュリティリスク、脆弱性、攻撃や違反のコンプライアンスへの影響を識別、スコア付け、及び優先順位付けを行う

Securifyは、脆弱性管理ツールの製品として、以下の機能を搭載しています。

  • 脆弱性の診断・検知

    脆弱性管理ツールを利用すれば、システム・ネットワーク上のサイバー攻撃に対する脆弱性を診断・特定できる

  • 脆弱性の管理

    診断・特定した脆弱性の優先度や対応状況をダッシュボードなどで可視化し管理することが可能。自社のシステム・ネットワークに存在するリスクを視覚的に共有できる

  • レポーティング機能

    脆弱性リストや概要、診断結果などのレポートが作成できる。国際規格に準拠した脆弱性の詳細レポートを作成できるツールもある

  • 開発ツールとの連携

    開発ツールと連携し、開発に組み込むべきセキュリティ対策を示唆する脆弱性管理ツールもある

Securifyは、外部攻撃対象領域管理ツール(EASM)の製品として、以下の機能を搭載しています。

  • 資産の自動発見

    公開中のドメインやIPなどを自動で洗い出し

  • シャドーIT検出

    非管理下のクラウド利用や外部サービスを特定

  • 継続的な外部監視

    外部からの視点で資産を常時スキャン

  • 脆弱性と設定ミスの検出

    不備のある設定や未更新システムを可視化

  • 攻撃シナリオのシミュレーション

    想定される攻撃パターンを提示・警告

Securifyは、CSPMの製品として、以下の機能を搭載しています。

  • アクセスの識別

    利用するクラウドサービスへのアクセスを識別できる

  • コンプライアンスポリシーの評価と監視

    クラウドサービス全体のセキュリティ評価と、コンプライアンスポリシーと適合しているか監視を行う

  • オペレーションの監視

    クラウドセキュリティが不備なく管理・運用されているか監視を行う

  • 複数のクラウドサービスの監視

    複数のクラウドサービスを横断的に監視することが可能

  • リスク検出と可視化

    クラウドセキュリティリスクを事前に特定し可視化。さらに修正することが可能

Securifyは、脆弱性優先順位付けツール(VPT)の製品として、以下の機能を搭載しています。

  • 脆弱性スコアリング

    CVSSや独自評価基準でリスクを数値化

  • エクスプロイト情報の連携

    実際に攻撃に利用されているかを反映

  • 資産の重要度評価

    対象システムの業務影響を考慮して優先付け

  • 対応推奨の提示

    修正すべき脆弱性を自動でリストアップ

  • ダッシュボードによる可視化

    優先度の高いリスクを直感的に把握可能

Securifyは、ペネトレーションテストツールの製品として、以下の機能を搭載しています。

  • 脆弱性の詳細レポート

    ペネトレーションテストが完了した後、検査結果や脆弱性の詳細、改善提案などを含むレポートが生成される。これにより、セキュリティ対策の改善に役立てることができる。

Securifyは、CAASM(サイバー資産攻撃対象領域管理)の製品として、以下の機能を搭載しています。

  • 資産の統合インベントリ作成

    全環境の資産情報を自動で収集・一覧化

  • 攻撃対象領域の可視化

    脆弱な資産や露出部分を視覚的に表示

  • 構成ミス・脆弱性の検出

    設定不備や旧バージョンなどを自動識別

  • リアルタイムダッシュボード

    最新のリスク状況を管理画面で常時表示

Securifyは、SAST/DASTの製品として、以下の機能を搭載しています。

  • 動的挙動解析(DAST)

    実行中アプリに対する脆弱性検査

  • 自動スキャン機能

    CI/CD連携で継続的に検査を実施

  • 誤検知のフィルタリング

    正確な脆弱性情報を提供

  • 修正ガイダンス提示

    脆弱性の内容と対処方法を明示

Securifyは、ソフトウェア構成分析ツール(SCA)の製品として、以下の機能を搭載しています。

  • OSSライブラリ検出

    使用中のOSSや依存関係を特定

  • 脆弱性スキャン

    既知の脆弱性を自動検出

  • ライセンスリスク分析

    OSSライセンスのリスクを評価

  • アップデート提案

    安全なバージョンの更新候補を提示

  • CI/CD連携

    開発パイプライン内での自動検査

Securifyは、コンテナスキャンツールの製品として、以下の機能を搭載しています。

  • イメージ脆弱性スキャン

    依存ライブラリなどの既知の脆弱性を検出

  • マルウェア・不正コード検出

    悪意あるファイルや挙動をスキャンで検出

  • 設定ミス評価

    露出したポートや特権コンテナの設定などを警告

  • CI/CDパイプライン統合

    DevSecOpsとしてビルド時に自動スキャン実行

  • レジストリ連携と継続監視

    コンテナ登録時や変更時に自動で再スキャン

Securifyは、ASPMの製品として、以下の機能を搭載しています。

  • アプリのリスク可視化

    開発から運用までの脅威を一元管理

  • 脆弱性の優先順位付け

    リスク評価に基づき対応を最適化

  • ツール統合

    SAST/DAST/SCAなどの結果を統合管理

Securifyを導入して得られた効果やメリット

ツールは導入するだけでなく、その後どんな影響があったのかが一番重要となります。 では、Securifyを導入することでどんな効果や、メリットがあるのでしょうか?実際に投稿されたレビューからその一部をご紹介します。

    非公開ユーザー

    その他サービス|経営・経営企画職|300-1000人未満|IT管理者|契約タイプ 有償利用

    企業所属 確認済
    投稿日:

    チームのコミュニケーションを円滑に行うことができる

    脆弱性診断ツール/サービス,CSPM,脆弱性管理ツール,ペネトレーションテストツール,ソフトウェア構成分析ツール(SCA),SAST/DAST,ASPM,外部攻撃対象領域管理ツール(EASM),CAASM(サイバー資産攻撃対象領域管理),脆弱性優先順位付けツール(VPT),コンテナスキャンツールで利用

    良いポイント

    優れている点・好きな機能
    ・UIが優れていて操作、把握がしやすい
    ・Verアップも定期的に実施され、機能強化や要望の反映が早い
    その理由
    ・ユーザー目線でシステムを開発・改修していると実感できる仕様
    ・少人数でも状況の把握や対処が容易で、コア業務に充てる時間をしっかり確保でき、業務に欠かせないツール。

    続きを開く

    非公開ユーザー

    その他サービス|社内情報システム(その他)|50-100人未満|IT管理者|契約タイプ 有償利用

    企業所属 確認済
    投稿日:

    診断回数無制限で内製化を強力に支援できるツール

    脆弱性診断ツール/サービスで利用

    良いポイント

    専門知識を必要としない直感的なUIにより、URL登録から診断開始までスムーズな操作を実現しています。最大の特徴は診断回数が無制限であることで、定期実行はもちろん、脆弱性改修後の再診断やリリース直前の最終確認など、開発サイクルに合わせた柔軟なセキュリティ運用が可能です。また、診断結果は自動でメール通知やチーム内共有が行われるため、報告業務の工数を大幅に削減できます。国産サービスならではの迅速かつ丁寧なサポート体制も完備されており、技術的な不安を感じることなく安心して継続運用できるツールです。

    続きを開く

    非公開ユーザー

    大学|社内情報システム(開発・運用管理)|100-300人未満|ユーザー(利用者)|契約タイプ 有償利用

    企業所属 確認済
    投稿日:

    組織のセキュリティ向上に役立っています

    脆弱性診断ツール/サービス,脆弱性管理ツール,外部攻撃対象領域管理ツール(EASM)で利用

    良いポイント

    任意のタイミングで診断を実施できるため、都度業者に依頼する必要がない点が良いです。
    脆弱性が見つかったサーバに対処を行った後、すぐに解消されたことが確認できるのも便利です。

    続きを開く
開発・提供元の情報

ITreviewに参加しよう!